
Сертификаты
Панель хранит TLS-сертификаты и ставит их туда, где они нужны: на инбаунды и эндпоинты, на собственный веб-интерфейс панели и на дополнения. Сертификаты, которые выпустила панель, продлеваются сами, и каждый узел, который их использует, получает новый без вашего участия.
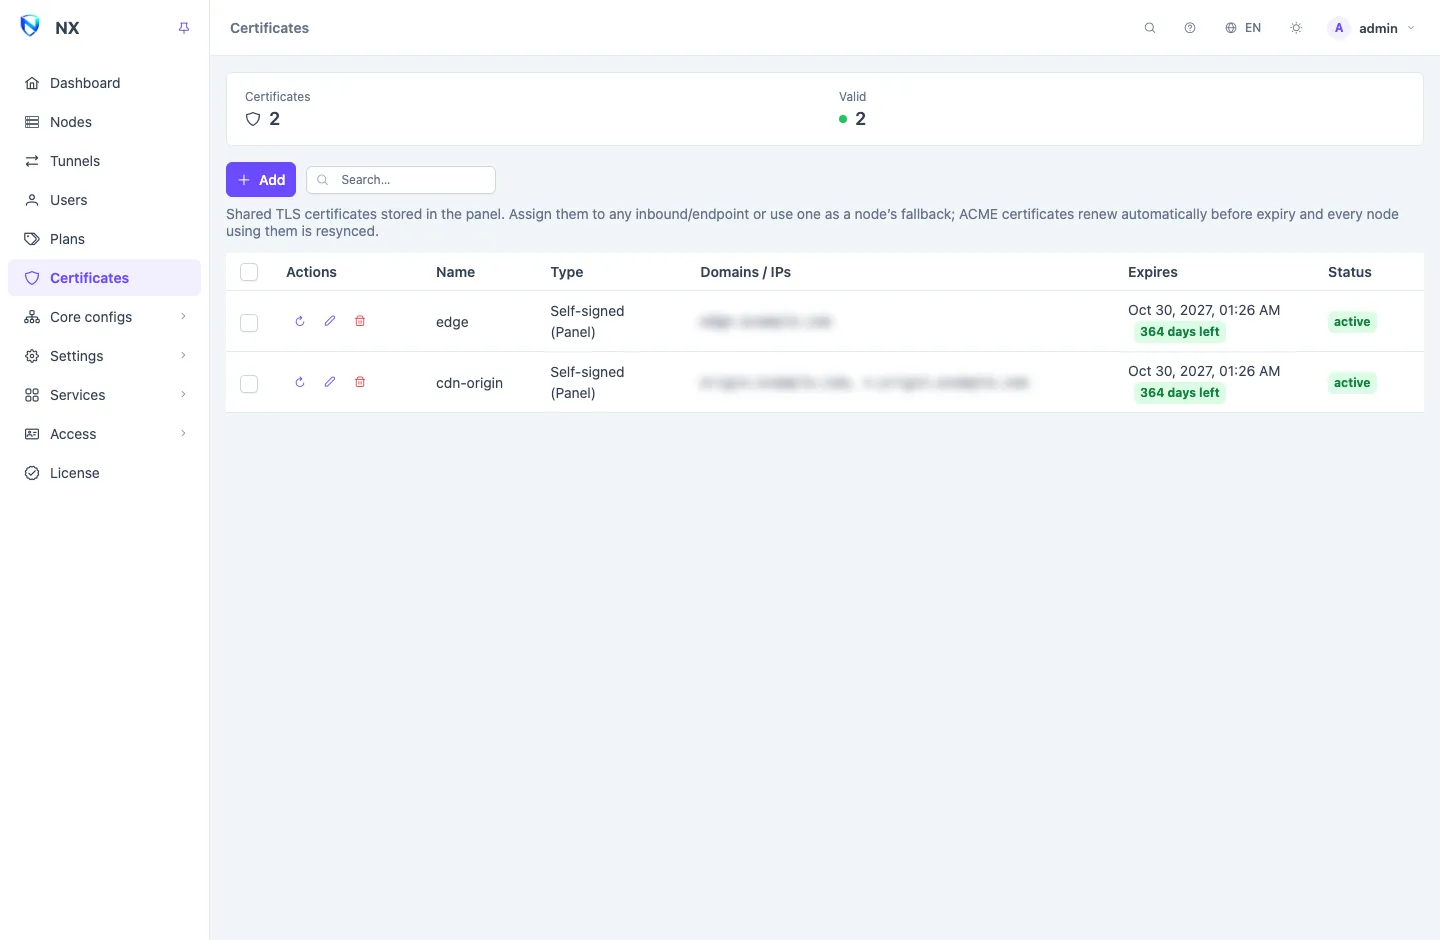
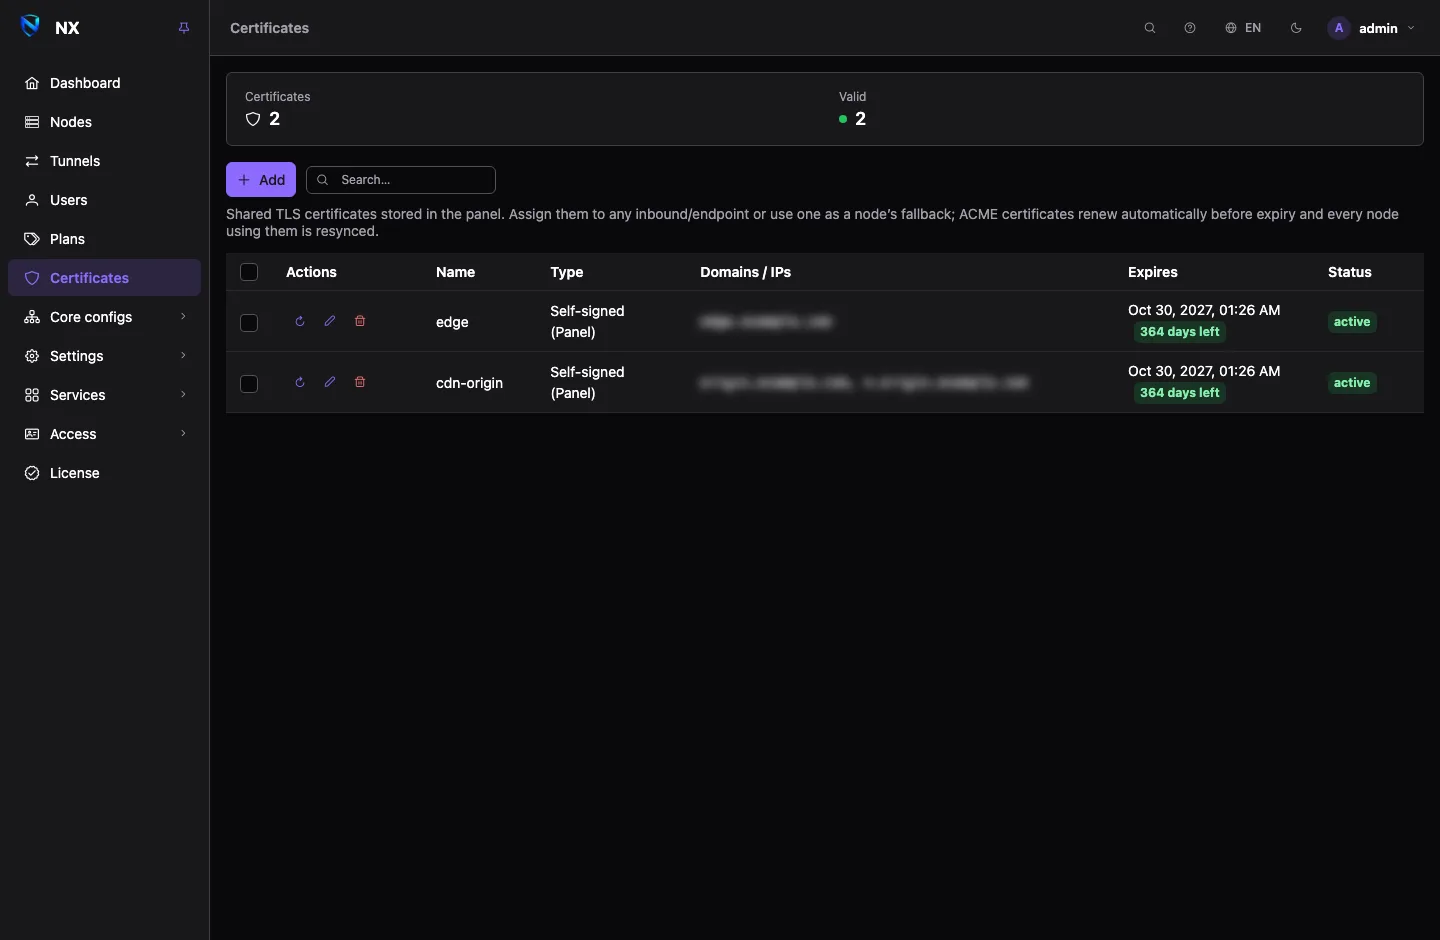
Хранилище открывается пунктом Сертификаты в боковом меню. Сводка вверху считает сертификаты в состояниях Действующие, Скоро истекают, Истекли, В ожидании и Ошибка.
Виды сертификатов
| Тип | Когда использовать |
|---|---|
| Самоподписанный (панель) | Домена нет, или приложения будут доверять сертификату по его отпечатку (pin). Панель создаёт его сразу, без внешних сервисов. |
| ACME — получает панель | Есть домен, и нужен сертификат, за который ручается публичный центр, например Let's Encrypt. Проверку проходит панель. |
| ACME — получает узел | То же самое, но проверку проходит один из ваших узлов. Подходит, когда домен указывает на узел, а не на панель. |
| Свой (вставить PEM) | Сертификат уже получен в другом месте. Вставьте сертификат и его закрытый ключ. |
Инбаунду REALITY сертификат не нужен вовсе. См. VLESS с REALITY.
Добавление сертификата
- Откройте Сертификаты и нажмите Добавить.
- Задайте Название, например
wildcard-example. - Выберите Тип.
- Заполните Домены / IP через запятую:
vpn.example.com, 203.0.113.10. Свой сертификат берёт их из вставленного файла. - Для ACME заполните поля проверки (см. ниже).
- Нажмите Выпустить сертификат.
Проверки ACME
Прежде чем выпустить сертификат, центр ACME убеждается, что имя под вашим контролем. В поле Проверка ACME выберите один из трёх способов:
| Проверка | Что нужно |
|---|---|
| DNS-01 | API-токен вашего DNS-провайдера. Работает для любого домена, включая wildcard, откуда угодно. |
| HTTP-01 | Домен указывает на того, кто проходит проверку, и порт 80 там свободен. |
| TLS-ALPN-01 | Домен указывает на того, кто проходит проверку, и порт 443 там свободен. |
Для DNS-01 выберите DNS-провайдер (Cloudflare, Alibaba Cloud DNS или acme-dns) и вставьте API-токен DNS. Токен сохраняется для продлений и больше не показывается. Чтобы оставить его при редактировании, не заполняйте поле.
Кто проходит проверку, зависит от типа:
- Получает панель: отвечает сервер панели. HTTP-01 и TLS-ALPN-01 работают только для домена, который указывает на панель. Для IP-адреса панель их пройти не может. Когда сама панель слушает порт 80 или 443 (Адреса), она отвечает там.
- Получает узел: выберите узел в поле Кто получает. DNS-01 работает с любого узла. Для HTTP-01 и TLS-ALPN-01 домен должен указывать на этот узел.
Выпущенный сертификат хранится только в панели. Узлы получают его внутри своей конфигурации.
Продление
Панель проверяет свои сертификаты каждые шесть часов. Сертификат, выпущенный панелью или через ACME, продлевается в последние 30 дней перед окончанием (короткоживущий — в последнюю треть срока). Каждый узел, который его использует, получает новый, а веб-сервер панели подхватывает его без перезапуска.
Если продление не удалось, продолжает работать старый сертификат, в строке видна причина, и панель пробует снова при следующей проверке. Кнопка Продлить в строке продлевает сертификат сразу.
Свой сертификат никогда не продлевается. Замените его до окончания срока: откройте его на редактирование и вставьте новую пару.
Использование сертификата
На инбаундах и эндпоинтах
На вкладке TLS инбаунда или на вкладке Протокол эндпоинта OpenVPN или OpenConnect выберите сертификат по названию в поле Сертификат TLS. Тогда каждый узел, обслуживающий этот инбаунд, отдаёт этот сертификат. См. Инбаунды.
Рядом с хранилищем есть ещё два источника:
- Сертификат узла: у каждого узла может быть свой сертификат, самоподписанный или выпущенный этим узлом через ACME. Он настраивается пунктом Сертификат в меню строки узла. Инбаунд с выбором Сертификат узла отдаёт на каждом узле его собственный сертификат. Это удобно, когда у каждого сервера свой домен.
- Запасной сертификат в форме узла: используется для любого TLS-инбаунда или эндпоинта на этом узле, который остался без сертификата, например указывает на файл, которого на узле нет.
На самой панели
Слушатель на Адреса с Сертификат из хранилища отдаёт панель с сертификатом отсюда, а Ещё сертификаты добавляет другие, которые выбираются по имени, запрошенному клиентом. Продления доходят до них сами.
Мастер настройки выдаёт панели самоподписанный сертификат на введённые вами адреса. При добавлении доменов подписок он перевыпускается так, чтобы покрыть и их. В сертификат, которым вы управляете сами, эти имена нужно добавить вручную.
На дополнениях
При установке дополнения можно выбрать Сертификат от панели. Дополнение получает сертификат у панели и отдаёт с ним свой адрес, поэтому собственный сертификат ему не нужен. Панель продлевает сертификат, а дополнение подхватывает новый.
Для дополнения на другом сервере подходят только сертификаты, выпущенные через DNS-01, самоподписанные и загруженные, и никогда — собственный HTTPS-сертификат панели. См. Страница дополнений.
Отпечатки в ссылках
За самоподписанный сертификат не ручается ни один центр, поэтому приложениям нужно сообщить, что ему можно доверять. Панель делает это за вас: она вычисляет отпечатки сертификата (SHA-256 публичного ключа и SHA-256 сертификата) и вписывает их в ссылки и профили подписок пользователей, чтобы приложения доверяли именно этому сертификату. Отпечатки видны при редактировании сертификата.
- Самоподписанный: отпечаток добавляется всегда.
- Свой: отпечаток добавляется, если клиентские настройки сертификата разрешают недоверенный сертификат.
- ACME: отпечаток не добавляется никогда. Приложения проверяют его по публичным центрам.
При перевыпуске самоподписанного сертификата его отпечаток меняется. Пользователи получат новый отпечаток при следующем обновлении подписки.
Клиентские настройки
У каждого сертификата есть и клиентские настройки: Server name (SNI), ALPN, uTLS fingerprint и Allow insecure. Они попадают в ссылки и подписки для каждого инбаунда с этим сертификатом и никогда не доходят до узла. Собственные клиентские настройки инбаунда имеют приоритет. См. Инбаунды.
Удаление сертификата
При удалении сертификат снимается со всех инбаундов, эндпоинтов и запасных сертификатов узлов, где он использовался, и эти узлы обновляются. TLS-инбаунды после этого переходят на свой сертификат или на сертификат узла.
См. также
- Инбаунды: выбор сертификата для инбаунда.
- Адреса: HTTPS для слушателей панели.
- Страница дополнений: сертификаты для дополнений.
- Выпуск и продление сертификатов: как сертификаты выпускаются, хранятся и передаются узлам.